بیاموزید که چگونه یک حمله brute-force crypt به Enigma انجام دهید
ترجمهٔ فارسی ماشینی است و ممکن است در اصطلاحات دقیق نباشد. با انتخاب «هر دو» میتوانی متن اصلی را هم بخوانی.
مرحلهٔ ۱
مقدمه
مقدمه
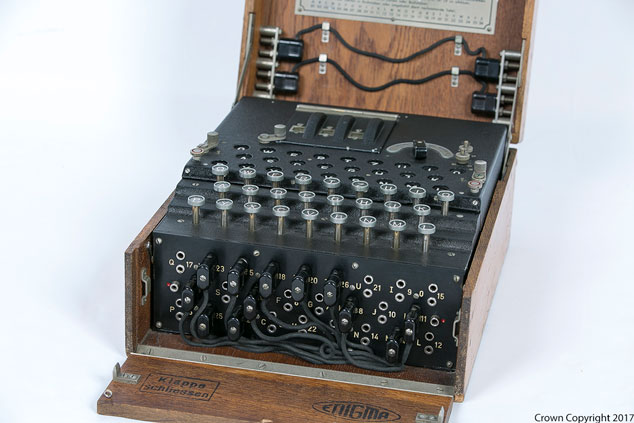
با استفاده از Raspberry Pi یا Raspberry Pi خود، پیامهای رمزگذاری شده با Enigma را بسازید و سپس آنها را بشکنید OctaPi.
آنچه را که خواهید ساخت
شما استفاده خواهید کرد پی-معما کتابخانه ای برای ایجاد پیام های رمزگذاری شده - پیام های مخفی را فقط شما و کسانی که به آنها اعتماد دارید می توانید بخوانید. سپس کد پایتون را برای انجام یک حمله نسبی به کریپت brute-force بر روی پیامهای Enigma و بازیابی تنظیمات روتور دستگاه توسعه خواهید داد.
این پروژه به سختافزار نیاز دارد: raspberry-pi. مراحل اتصال و نصب را در آموزش بخوان؛ مرورگر جایگزین برد و قطعات فیزیکی نیست.
این پروژه در محیطی که در مراحل آموزش معرفی شده اجرا میشود؛ مانند Python دسکتاپ، Thonny، Jupyter یا Raspberry Pi. کدهای مخصوص این ابزارها را در همان محیط اجرا کن.
 هلیو کیددنیای برنامهنویسی نوجوانان
 کارگاه پایتون
